
Carteira de hardware: como o armazenamento a frio protege as criptomoedas
Introdução
Uma carteira de hardware é um dispositivo físico criado para proteger as chaves privadas que autorizam transações com criptomoedas. Os ativos continuam registrados na blockchain. O aparelho permite usar essas chaves sem entregá-las ao computador ou celular comum que você utiliza para acompanhar e movimentar seus fundos.
Essa separação pode reduzir a exposição a programas maliciosos, desde que a configuração seja correta e você confira o que aprova. Ela não esconde transações públicas nem torna qualquer ação segura. Os hábitos mais importantes envolvem a tela e o backup, muito depois de passar a empolgação de abrir a caixa.
O que faz uma carteira de hardware
Uma carteira de hardware funciona como um dispositivo dedicado à assinatura. Ela guarda ou deriva chaves privadas e as utiliza para assinar solicitações autorizadas. O aplicativo complementar pode mostrar saldos, preparar transferências e se comunicar com a blockchain. O trabalho sensível de assinatura acontece dentro do aparelho.
Às vezes, as pessoas usam o nome informal “hard wallet” para a mesma categoria. Uma carteira de hardware pode trabalhar com diferentes aplicativos compatíveis, portanto a tela do notebook é apenas uma parte do conjunto. É preciso saber qual componente realmente controla as chaves e qual oferece apenas a interface para as operações.
Imagine apagar o aplicativo complementar. Isso normalmente remove uma interface local, sem eliminar o registro da blockchain ou os segredos de assinatura. Por outro lado, alguém com um backup de recuperação válido pode recriar esses segredos em outro lugar. Talvez nunca precise tocar no aparelho original para isso.
Como funciona a assinatura de uma transação
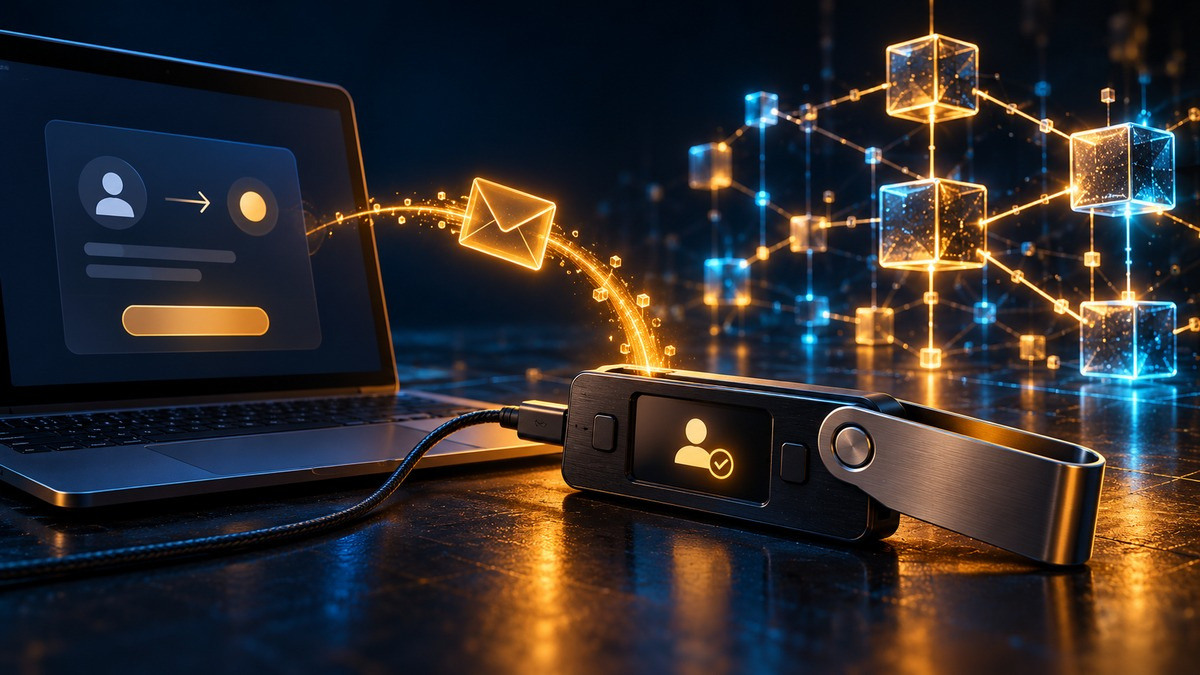
O processo habitual separa preparação, aprovação e transmissão. Os detalhes mudam entre blockchains, mas uma transferência simples normalmente segue esta sequência de etapas:
O aplicativo prepara uma transação não assinada com destino, valor, rede e tarifas. Ele pode consultar um nó ou serviço para obter saldos ou saídas de transações ainda não gastas.
O dispositivo recebe os dados por uma conexão compatível. Em condições normais, essa troca não exige enviar a chave privada para o aplicativo que prepara a operação.
Você confere os detalhes na tela confiável do aparelho e aprova ou rejeita. Compare o destino com um endereço obtido do destinatário pretendido por uma via independente.
O aparelho usa suas chaves para criar a assinatura necessária. Dependendo do protocolo, devolve ao aplicativo a transação assinada ou os dados de assinatura correspondentes para a próxima etapa.
O aplicativo transmite a transação assinada à rede. Os participantes a validam e a confirmação ocorre conforme as regras daquela blockchain.
Apertar um botão é autorizar. Se um programa malicioso trocou o endereço antes da aprovação, o aparelho pode assinar corretamente um pagamento para o endereço adulterado. A tela dá a chance de perceber a mudança. Ignorá-la deixa uma lacuna na proteção, mesmo quando as chaves continuam isoladas do computador.
Algumas solicitações de contratos inteligentes são mais difíceis de entender que uma transferência simples. Uma assinatura pode permitir o gasto de tokens ou outra ação. Aprovar sem detalhes legíveis suficientes costuma ser chamado de assinatura cega. Pare quando não conseguir explicar o que a permissão solicitada realmente autoriza.
Conexões do armazenamento a frio e arquitetura
USB Bluetooth e operação isolada
Uma carteira de hardware pode trocar dados por USB ou Bluetooth enquanto mantém as chaves isoladas do equipamento conectado. Um processo air-gapped usa outro método, como ler códigos QR com os dados da transação, sem uma conexão ativa de dados por USB ou Bluetooth durante essa troca.
São escolhas de projeto distintas. O air gap muda a forma de transmitir informações; os dados continuam atravessando essa fronteira e precisam ser interpretados com segurança. O Blockstream Jade, por exemplo, admite operações por QR. Uma carteira com cabo também pode isolar chaves. Avalie toda a implementação, não apenas o nome da conexão.
Qual é a função de um Secure Element
Um Secure Element é um chip especializado para resistir a certos ataques contra operações ou segredos sensíveis. Suas tarefas variam. Alguns aparelhos o usam para guardar chaves e assinar; outros, dentro da proteção do PIN. O firmware, a tela e os demais componentes também fazem parte da segurança do conjunto.
Nem toda carteira inclui esse chip. A documentação da Trezor diferencia os dispositivos Safe dos modelos antigos Model One e Model T, que não têm Secure Element. Essa diferença importa ao avaliar riscos de acesso físico. A presença do chip não comprova que extrair dados ou comprometer o aparelho seja impossível em qualquer circunstância.
Carteira de hardware e carteira de software
Uma carteira de software de autocustódia normalmente gerencia chaves de assinatura no celular ou computador. A opção de hardware acrescenta um dispositivo separado para essa função. Comparar as duas exige olhar além da simples presença de um aplicativo:
O armazenamento das chaves muda. Na carteira de software quente, os segredos de assinatura ficam no equipamento principal. O assinador físico busca mantê-los isolados dentro de sua arquitetura de segurança, separados desse ambiente.
A assinatura por software costuma depender do ambiente do equipamento principal. A assinatura física acrescenta uma aprovação separada, idealmente com detalhes compreensíveis na tela confiável do próprio dispositivo para uma conferência cuidadosa.
Carteiras de software costumam ser mais rápidas no dia a dia. A aprovação física exige manuseio e verificações extras, um esforço que pode compensar para fundos movimentados com menor frequência.
O hardware tem um custo de compra. Aplicativos costumam ser gratuitos para instalar, mas ambas as opções podem gerar taxas de rede e cobranças por serviços opcionais de terceiros.
A recuperação depende do método de backup de cada carteira. Aceitar o mesmo ativo não significa poder restaurar os backups de outra carteira sem uma verificação de compatibilidade.
Ambas podem sofrer perdas autorizadas pelo usuário. O hardware dificulta roubar chaves, mas phishing, permissões perigosas e backups expostos continuam sendo riscos importantes.
Um aplicativo de software também pode servir como interface de uma carteira de hardware. Conectar um assinador compatível é diferente de importar suas palavras de recuperação. A importação coloca o segredo de assinatura em outro ambiente e muda a exposição que você justamente tentava evitar ao usar um dispositivo separado.
PIN backup e passphrase têm funções diferentes
O PIN controla o acesso a um dispositivo específico. Conforme o modelo, erros repetidos geram esperas ou uma redefinição. Quem restaura a carteira com um backup válido normalmente escolhe um PIN novo. O código antigo do aparelho não é o segredo a partir do qual as chaves da blockchain são recuperadas.
O backup permite reconstruir a carteira após perda ou falha. Muitos dispositivos usam palavras BIP39, geralmente 12 ou 24. Existem outros formatos, incluindo SLIP39 com uma ou várias partes. Registre o formato que o seu aparelho realmente cria. Contar as palavras não basta para verificar a compatibilidade de forma confiável.
Uma passphrase opcional pode derivar uma carteira separada usando o mesmo backup. Recuperá-la exige também a passphrase exata. Nesses projetos, um erro de digitação pode abrir outra carteira vazia em vez de mostrar “senha incorreta”. Use essa função avançada apenas depois de entender como preservar e recuperar o segredo adicional quando ele for necessário.
Como configurar e usar uma carteira de hardware
Comprar de uma fonte oficial e verificar o aparelho
Prefira comprar diretamente do fabricante. Se usar um revendedor, confirme a autorização atual com o fabricante e consulte os avisos de segurança relevantes. Inspecione embalagem e aparelho conforme as instruções e execute a verificação de autenticidade, quando existir. Um resultado positivo reduz certos riscos; não prova a ausência de toda modificação física imaginável.
Nunca use palavras de recuperação fornecidas em um cartão já preenchido. A configuração normal deve criar uma carteira nova sob seu controle. Se o aparelho chegar configurado ou as instruções pedirem uma transferência antes da conclusão, pare e fale com o fabricante por um canal verificado antes de enviar fundos.
Instalar o aplicativo e o firmware oficiais
Chegue ao download pelo site oficial do fabricante, não por um anúncio ou mensagem inesperada. Confira o desenvolvedor e siga as verificações de instalação. Conforme o aparelho, a configuração pode incluir instalar ou atualizar o firmware antes de criar uma carteira nova para suas chaves.
Exemplos de aplicativos são Trezor Suite e Ledger Wallet, antes chamado Ledger Live. O Blockstream App atende às operações com Jade. Siga a documentação do seu modelo e sistema operacional exatos. Um nome familiar ou uma página na loja não comprova, sozinho, que o download seja legítimo.
Criar uma carteira e escolher um PIN
Escolha criar uma carteira nova, a menos que queira restaurar outra deliberadamente. Siga as instruções para gerar chaves e evite sequências óbvias ou datas pessoais no PIN. Faça a configuração com privacidade, principalmente quando as palavras do backup aparecerem na tela do dispositivo.
Pense antes de adicionar uma passphrase ou uma recuperação mais elaborada. Segredos extras podem proteger contra certas ameaças e aumentar o risco de você perder o acesso. É preciso saber explicar os requisitos sem depender apenas da memória ou de um vídeo que talvez não encontre depois.
Registrar e verificar o backup
Anote o backup exatamente como indicado, preservando a ordem das palavras. Guarde-o offline e em particular, num suporte físico adequado. Evite fotos e cópias em e-mails, chats ou documentos na nuvem. Quem obtiver material de recuperação suficiente poderá conseguir gastar os ativos associados àquela carteira.
Use a função oficial de verificação quando disponível. A Trezor, por exemplo, compara a entrada de recuperação com a carteira já presente no aparelho. Siga o procedimento do seu modelo. Nunca cole as palavras em um site que prometa validá-las, nem apague seu único aparelho funcionando apenas para experimentar uma restauração.
Receber um pequeno valor de teste
Selecione o ativo e a rede corretos, gere um endereço de recebimento e confira-o no aparelho quando possível. Compare o endereço inteiro com aquele fornecido ao remetente. Um começo e final parecidos não bastam. Verifique se o destino exige informação adicional, como memo ou tag.
Envie um valor que possa arriscar e que atenda ao mínimo de saque. Aguarde a confirmação adequada e confira o saldo na conta prevista. Isso testa uma rota e um endereço específicos; não comprova que uma transferência futura em outra rede também funcionará, mesmo que pareça semelhante.
Praticar uma transferência de saída
Faça um pequeno envio para um endereço que você controla. Confira destino, valor e taxas no aparelho antes de aprovar. Garanta saldo do ativo que paga as tarifas: transferir um token Ethereum, por exemplo, normalmente exige ETH para gas na conta que está enviando.
Confira o status da transação em uma interface confiável. Desconectar o aparelho depois de assinar não cancela uma operação já transmitida. Quando dominar os dois sentidos, decida se deve transferir um saldo maior. Deixe espaço para taxas e uma possível demora na confirmação antes de avançar para a próxima operação.
Recuperar o acesso após perda ou falha
Se o aparelho quebrar, um substituto compatível pode restaurar o acesso com o backup correto e qualquer passphrase necessária. A compatibilidade inclui o padrão de backup e o ativo atendido. O tipo de conta e as configurações de derivação também afetam os endereços exibidos. Uma tela vazia não comprova automaticamente que os ativos desapareceram.
Backups SLIP39 com várias partes usam um limite mínimo: duas partes determinadas de três podem bastar, por exemplo. Isso difere de cortar uma lista comum de palavras. Siga a implementação do padrão e registre a organização necessária. Poucas partes acessíveis podem impedir a recuperação. Guardar todas juntas enfraquece o propósito de distribuí-las entre locais distintos.
Se o backup vazar, restaurá-lo num aparelho novo não revoga o segredo exposto. Um ladrão ainda pode recriar a mesma carteira. Quando for seguro e viável, a resposta é mover os ativos para uma carteira recém-gerada com um backup novo. Mudar apenas o PIN não resolve o problema de uma cópia de segurança comprometida.
Riscos de segurança que continuam existindo
Solicitações maliciosas podem autorizar perdas mesmo sem nenhuma chave sair do aparelho. Examine permissões de gasto e interações com contratos. Separar os fundos de longo prazo de uma carteira para aplicativos desconhecidos limita a exposição de uma aprovação perigosa. Gere carteiras independentes para que a reserva não compartilhe o backup da carteira usada para gastos cotidianos.
Roubo físico e firmware comprometido exigem precauções próprias. Guarde o aparelho em local adequado, obtenha atualizações pelos canais oficiais e confira o backup antes de uma atualização que possa exigir recuperação. A equipe de suporte do fabricante não deveria precisar das palavras para resolver um problema comum de conexão.
O armazenamento a frio mantém o histórico público visível em blockchains transparentes. O aplicativo pode revelar endereços aos serviços consultados. Um aparelho físico não é ferramenta de anonimato, não protege o preço de mercado de um token e não impede que o emissor exerça controles incorporados ao próprio token.
Guardar dinheiro de outras pessoas acrescenta exigências. Um aparelho de consumo sozinho não constitui um sistema completo de custódia para ativos de clientes. Organizações precisam de acesso autorizado e supervisão independente, com procedimentos documentados de backup e emergência. As regras dependem da jurisdição e dos serviços concretos que são prestados.
Escolher um dispositivo que você consiga usar com segurança
Comece pelos ativos e redes que realmente usa. Confirme a compatibilidade com o aparelho, firmware e interface escolhidos. Depois, avalie se a tela permite revisar as transações previstas. Uma carteira de hardware difícil de conferir pode incentivar aprovações apressadas e enfraquecer uma proteção que deveria ser útil para o usuário.
Compare marcas de forma breve e concreta. A Ledger oferece assinadores físicos com seu aplicativo; a Trezor, a linha Safe e o Trezor Suite; o Blockstream Jade foca em Bitcoin e Liquid. São exemplos, não um ranking. As funções variam conforme modelo e versão. Preços fixos e grandes números de moedas não substituem verificar a compatibilidade necessária.
Considere também a recuperação, a manutenção do firmware e a possibilidade de obter um substituto. A questão prática é manter o controle dos ativos depois de um contratempo comum. Uma configuração mais complexa só compensa se você conseguir mantê-la e explicá-la a quem talvez precise ajudar numa emergência, quando o acesso habitual já não funcionar.
Pontos principais
As criptos ficam registradas na blockchain; as carteiras físicas protegem as chaves que autorizam as transações.
Confira a tela antes de assinar, mesmo quando o computador conectado parecer totalmente confiável.
Guarde o formato correto de backup e a passphrase necessária para recuperação.
Teste recebimentos e envios com valores pequenos antes de transferir um saldo maior.
Uma carteira física reduz certos riscos, mas não consegue tornar inofensiva uma aprovação perigosa.
Visão especializada
A Cryptopedia da Gemini alerta que a recuperação “não deve ser tão difícil que você mesmo não consiga realizá-la”. É um bom teste para qualquer plano de backup. Um arranjo sofisticado que ninguém reconstrói pode falhar no seu objetivo principal. Pratique com as ferramentas oficiais e documente as etapas não secretas enquanto o acesso ainda funciona.
Conclusão
Uma carteira física pode facilitar a autocustódia ao separar as chaves de assinatura do uso cotidiano do computador. Sua utilidade depende de configuração cuidadosa, aprovações legíveis e backups recuperáveis. Aprenda essas rotinas com pouco saldo. O dispositivo integra um processo que você deve conseguir repetir se o computador falhar ou a carteira desaparecer, não apenas na primeira configuração.
FAQ
- A carteira física guarda as minhas moedas de verdade?
Não. A blockchain registra os ativos. A carteira protege as chaves privadas necessárias para autorizar transações relacionadas àqueles fundos e movimentá-los.
- Toda carteira física funciona com isolamento air-gapped?
Não. Muitas usam USB ou Bluetooth. Air-gapped descreve um processo separado de transmissão de dados, frequentemente por QR, e não toda a categoria de carteiras físicas.
- Posso recuperar os fundos se o aparelho quebrar?
Geralmente, com substituto compatível, backup válido e qualquer passphrase necessária. Confira o padrão de backup e a conta; a compatibilidade entre carteiras não é universal.
- Posso usar uma carteira física junto com outra carteira de software?
Sim, se o software aceitar o aparelho. Conecte-o como assinador físico. Importar suas palavras de backup para o software expõe o segredo àquele ambiente de software adicional.
- Uma carteira física impede qualquer roubo de criptomoedas?
Não. Backup vazado, aprovação maliciosa, aparelho comprometido ou erro do usuário ainda podem causar perdas. Nenhum aparelho elimina a necessidade de conferir transações e proteger o material de recuperação.
Artigos Publicados
Mineração de Bitcoin: como calcular o consumo e o custo de energia de um ASIC
Calcule o consumo de um minerador Bitcoin em kWh e o custo nas tarifas alemãs. Inclua horas de uso, refrigeração e novos encargos fixos na conta.
O que é um drenador de carteiras e como proteger suas criptomoedas?
Entenda como um drenador de carteiras abusa de permissões e assinaturas. Identifique phishing, limite acessos e saiba agir quando sua carteira corre risco.
Melhores mineradores ASIC: guia de instalação imediata do hardware de mineração mais rentável
Compare os melhores mineradores ASIC de Bitmain, MicroBT, Canaan e Bitdeer. Confira energia, refrigeração, entrega e custos da mineração antes de comprar.
Os melhores modelos Antminer
Compare hashrate, eficiência, preço e refrigeração da Bitmain. Encontre o melhor Antminer para sua tarifa de energia, com exemplos de S21 e S19.
Solana e Ethereum: qual blockchain é melhor?
Compare Solana e Ethereum em taxas, velocidade, segurança, staking e aplicativos. Entenda o papel das L2 e por que a Solana é uma blockchain independente.
Trading de criptomoedas com alavancagem: como operar e limitar os riscos
Entenda o trading de criptomoedas com alavancagem: exemplos com Bitcoin, cálculo de margem, liquidação, custos e acesso para quem opera nos Estados Unidos.