
Wallet de hardware: cómo el almacenamiento en frío protege las criptomonedas
Introducción
Una wallet de hardware es un dispositivo físico diseñado para proteger las claves privadas que autorizan transacciones con criptomonedas. Tus activos siguen registrados en la blockchain. El dispositivo permite utilizar esas claves sin entregárselas al ordenador o teléfono que usas habitualmente para gestionar tus fondos.
Esta separación puede reducir la exposición al malware si configuras bien la wallet y revisas lo que apruebas. No oculta las transacciones públicas ni convierte cualquier acción en segura. Los hábitos más importantes tienen que ver con la pantalla y la copia de seguridad, mucho después de que pase la emoción de abrir la caja.
Qué hace una wallet de hardware
Una wallet de hardware funciona como un dispositivo dedicado a firmar. Guarda o deriva claves privadas y las utiliza para firmar solicitudes autorizadas. Una aplicación complementaria puede mostrar saldos, preparar transferencias y comunicarse con la blockchain mientras el trabajo sensible de firma se realiza dentro del dispositivo.
A veces se utiliza el nombre informal «hard wallet» para esta misma categoría. Una wallet de hardware puede funcionar con distintas aplicaciones compatibles, así que la pantalla del portátil solo muestra una parte del conjunto. Conviene saber qué componente controla realmente las claves y cuál se limita a ofrecer una interfaz.
Imagina que borras la aplicación complementaria. Normalmente eliminas una interfaz local, no el registro de la blockchain ni los secretos de firma. En cambio, alguien que consiga una copia de recuperación válida puede reconstruir esos secretos en otro lugar. Quizá nunca necesite tocar el dispositivo original.
Cómo se firma una transacción
El proceso habitual separa preparación, aprobación y envío a la red. Los detalles varían según la blockchain, pero una transferencia sencilla suele seguir estos pasos:
La aplicación prepara una transacción sin firmar con el destino, importe, red y comisión. Puede consultar un nodo o servicio para obtener saldos o salidas de transacciones no gastadas.
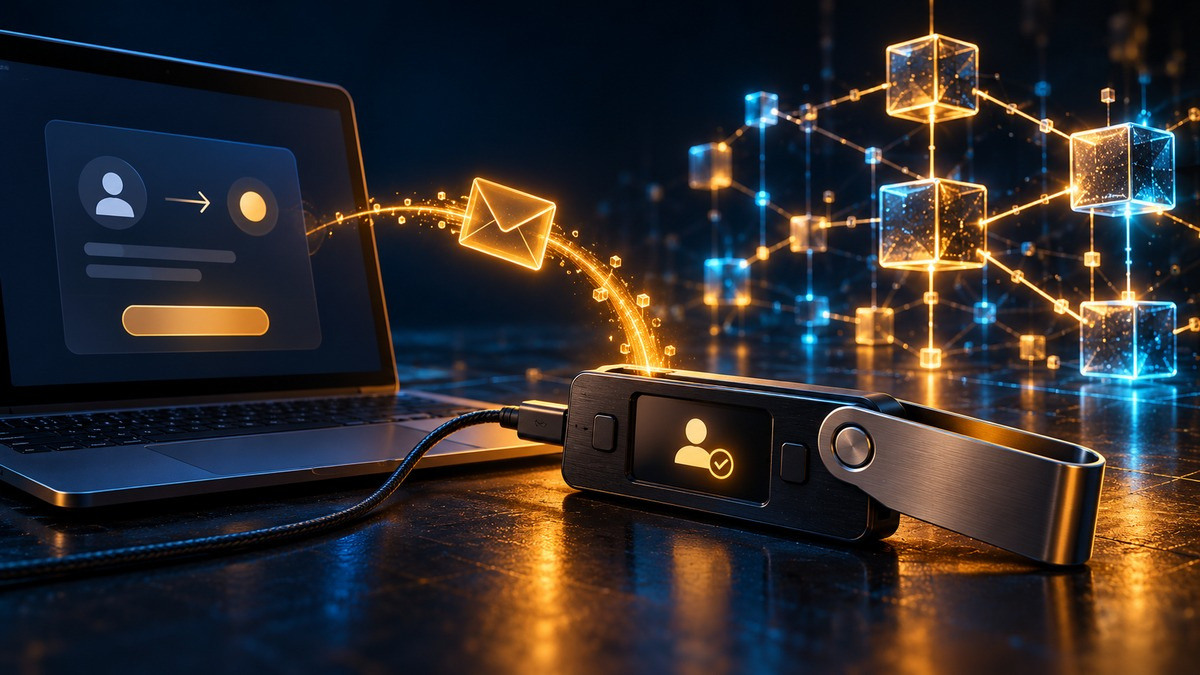
El dispositivo recibe los datos de la transacción mediante una conexión compatible. En condiciones normales, este intercambio no exige enviar la clave privada a la aplicación que prepara la operación.
Revisas los detalles en la pantalla de confianza del dispositivo y aceptas o rechazas. Compara el destino con una dirección que hayas obtenido del destinatario previsto por una vía independiente.
El dispositivo utiliza sus claves para generar la firma necesaria. Devuelve a la aplicación la transacción firmada o los datos de firma correspondientes, según el protocolo utilizado por la red.
La aplicación envía la transacción firmada a la red. Los participantes la validan y se confirma según las reglas de esa blockchain.
Pulsar un botón es autorizar. Si un programa malicioso sustituye una dirección antes de la aprobación, el dispositivo puede firmar correctamente el pago hacia esa dirección falsa. Su pantalla te permite detectar el cambio. Ignorarla deja un hueco en la protección, aunque las claves permanezcan aisladas.
Algunas solicitudes de contratos inteligentes son más difíciles de interpretar que una transferencia. Una firma puede autorizar el gasto de tokens u otra acción. Aprobar sin que el dispositivo muestre suficientes detalles legibles suele llamarse firma ciega. Detente cuando no puedas explicar qué permite exactamente la autorización solicitada.
Conexiones del almacenamiento en frío y arquitectura
USB Bluetooth y funcionamiento aislado
Una wallet de hardware puede intercambiar datos por USB o Bluetooth mientras mantiene las claves de firma aisladas del equipo conectado. Un proceso air-gapped utiliza otro método, como escanear códigos QR con datos de transacciones, sin una conexión activa de datos USB o Bluetooth durante ese intercambio.
Son decisiones de diseño diferentes. El aislamiento cambia cómo cruza la información entre dispositivos; los datos siguen cruzando esa frontera y deben interpretarse con seguridad. Blockstream Jade, por ejemplo, admite procesos con QR. Una wallet por cable también puede aislar claves. Evalúa la implementación completa, no solo el nombre de una conexión.
Para qué sirve un Secure Element
Un Secure Element es un chip especializado diseñado para resistir ciertos ataques contra operaciones o secretos sensibles. Sus funciones varían. Algunos dispositivos lo usan para guardar claves y firmar; otros, dentro de su sistema de protección del PIN. El firmware, la pantalla y los demás componentes también intervienen en la seguridad.
No todas las wallets lo incluyen. La documentación de Trezor distingue sus dispositivos Safe de los modelos anteriores Model One y Model T, que carecen de Secure Element. Conviene entender esa diferencia al evaluar el riesgo de acceso físico. Tener el chip no demuestra que extraer datos o comprometer el dispositivo sea imposible bajo cualquier circunstancia.
Wallet de hardware frente a wallet de software
Una wallet de software de autocustodia normalmente gestiona las claves de firma en un teléfono u ordenador. La opción de hardware añade un dispositivo separado para esa tarea. La comparación exige mirar más allá de la presencia de una aplicación:
La ubicación de las claves cambia. Una wallet de software caliente guarda los secretos de firma en el equipo principal. Un firmante físico busca mantenerlos aislados dentro de su arquitectura de seguridad.
La firma por software suele depender del entorno del equipo. La firma física añade un paso separado de aprobación, idealmente con información comprensible en la pantalla de confianza del propio dispositivo.
Las wallets de software suelen ser más rápidas para el uso cotidiano. La aprobación física añade manipulación y comprobaciones, un esfuerzo que puede compensar para fondos que mueves con menos frecuencia.
El hardware tiene un coste de compra. El software suele instalarse gratis, pero ambas opciones pueden generar comisiones de red y cargos por servicios adicionales de proveedores externos.
La recuperación depende del método de copia de cada wallet. Admitir el mismo activo no significa poder restaurar las copias de seguridad de otra wallet sin comprobar compatibilidad.
Ambas pueden sufrir pérdidas autorizadas por el usuario. El hardware dificulta robar claves, pero phishing, permisos peligrosos y copias expuestas siguen siendo riesgos importantes.
Una aplicación de software también puede ser la interfaz de una wallet de hardware. Conectar un firmante compatible es diferente de importar sus palabras de recuperación a esa aplicación. Importarlas lleva el secreto de firma a otro entorno y cambia la exposición que precisamente intentabas evitar al utilizar un dispositivo separado.
PIN copia de seguridad y passphrase cumplen funciones distintas
El PIN controla el acceso a un dispositivo concreto. Según el modelo, los intentos fallidos repetidos provocan esperas o un reinicio. Quien restaura tu wallet con una copia válida normalmente elige un PIN nuevo. El código anterior del dispositivo no es el secreto del que se recuperan tus claves de blockchain.
La copia permite reconstruir la wallet después de perderla o sufrir una avería. Muchos dispositivos usan palabras BIP39, habitualmente 12 o 24. Existen otros sistemas, como SLIP39 con una o varias partes. Anota el formato que realmente crea tu dispositivo. Contar palabras no basta para comprobar la compatibilidad de manera fiable.
Una passphrase opcional puede derivar otra wallet a partir de la misma copia. Recuperarla exige también la passphrase exacta. En estos diseños, una errata puede abrir una wallet distinta y vacía en lugar de mostrar «contraseña incorrecta». Utiliza esta función avanzada solo después de entender cómo conservarás y recuperarás el secreto adicional cuando lo necesites.
Cómo configurar y usar una wallet de hardware
Comprar en una fuente oficial y verificar el dispositivo
Es preferible comprar directamente al fabricante. Si acudes a un distribuidor, verifica su autorización actual con el fabricante y consulta los avisos de seguridad relevantes. Inspecciona el paquete y el dispositivo según las instrucciones y ejecuta la verificación de autenticidad, si existe. Superarla reduce ciertos riesgos; no demuestra la ausencia de cualquier modificación física imaginable.
Nunca utilices palabras de recuperación incluidas en una tarjeta ya rellenada. La configuración normal debe crear una wallet nueva bajo tu control. Si el dispositivo llega configurado o las instrucciones exigen transferir fondos antes de terminar, detente y contacta con el fabricante por un canal verificado antes de enviar dinero.
Instalar la aplicación y el firmware oficiales
Accede a la descarga desde la web oficial del fabricante, no desde un anuncio ni un mensaje inesperado. Comprueba el editor y sigue las verificaciones de instalación. Según el dispositivo, la configuración puede incluir instalar o actualizar el firmware antes de crear una wallet nueva.
Entre las aplicaciones complementarias están Trezor Suite y Ledger Wallet, antes llamada Ledger Live. Blockstream App permite trabajar con Jade. Sigue la documentación de tu modelo y sistema operativo concretos. Un nombre conocido o una ficha en una tienda no demuestran por sí solos que la descarga sea auténtica.
Crear una wallet nueva y elegir un PIN
Elige crear una wallet nueva salvo que necesites restaurar otra deliberadamente. Sigue las instrucciones del dispositivo para generar claves y evita secuencias evidentes o fechas personales en el PIN. Realiza la configuración en privado, especialmente cuando aparezcan palabras de la copia en la pantalla.
Piénsalo antes de añadir una passphrase o una recuperación más elaborada. Los secretos adicionales protegen frente a algunas amenazas y a la vez aumentan el riesgo de que tú pierdas el acceso. Debes poder describir los requisitos sin depender de la memoria o de un vídeo que después quizá no encuentres.
Registrar y comprobar la copia de seguridad
Anota la copia exactamente como indiquen las instrucciones y conserva el orden de las palabras. Guárdala sin conexión y en privado, en un soporte físico adecuado. Evita fotografías y copias en correos, chats o documentos en la nube. Quien obtenga suficiente material de recuperación puede llegar a gastar los activos asociados.
Utiliza la función oficial de comprobación si está disponible. Trezor, por ejemplo, compara los datos de recuperación introducidos con la wallet del dispositivo. Sigue el procedimiento de entrada de tu modelo. Nunca pegues las palabras en una web que prometa validarlas ni borres tu único dispositivo operativo simplemente para experimentar con una restauración.
Recibir una pequeña cantidad de prueba
Selecciona el activo y la red correctos, genera una dirección de recepción y compruébala en el dispositivo si es posible. Compara la dirección completa con la que entregas al remitente. Un principio y final parecidos no bastan. Revisa si el destino requiere información adicional, como memo o etiqueta.
Envía una cantidad que puedas arriesgar y que alcance el mínimo de retirada de la plataforma. Espera la confirmación apropiada y comprueba el saldo en la cuenta prevista. Esto prueba una ruta y una dirección concretas; no demuestra que una futura transferencia por otra red vaya a funcionar también.
Practicar una transferencia saliente
Haz un pequeño envío a una dirección que controles. Revisa destino, importe y comisiones en el dispositivo antes de aprobar. Asegúrate de tener el activo que paga las comisiones de red: transferir un token de Ethereum normalmente requiere ETH para gas en la cuenta de origen.
Comprueba el estado de la operación mediante una interfaz fiable. Desconectar el dispositivo tras firmar no cancela una transacción ya enviada. Cuando domines ambos sentidos, podrás decidir si transferir más fondos. Deja margen para las comisiones y para una posible demora en la confirmación antes de dar el siguiente paso.
Recuperar el acceso tras pérdida o avería
Si el dispositivo se avería, otro compatible puede recuperar el acceso con la copia correcta y cualquier passphrase necesaria. La compatibilidad incluye el estándar de copia y los activos admitidos. El tipo de cuenta o las opciones de derivación también afectan a las direcciones mostradas. Una pantalla vacía no demuestra automáticamente que los activos hayan desaparecido.
Las copias SLIP39 con varias partes utilizan un umbral: por ejemplo, pueden bastar dos partes determinadas de tres. Es distinto de cortar una lista de palabras en trozos. Sigue la implementación del estándar y documenta la organización necesaria. Si faltan demasiadas partes, recuperar resulta imposible. Guardarlas todas juntas debilita el propósito de distribuirlas en lugares diferentes.
Si la copia queda expuesta, restaurarla en otro dispositivo no invalida el secreto filtrado. Un ladrón aún puede reconstruir la misma wallet. Cuando sea seguro y viable, la respuesta es trasladar los activos a una wallet recién generada con una copia nueva. Cambiar solamente el PIN no resuelve una filtración de la copia de seguridad.
Riesgos de seguridad que permanecen
Una solicitud maliciosa puede autorizar pérdidas aunque ninguna clave salga del dispositivo. Revisa cuidadosamente permisos de gasto e interacciones con contratos. Mantener los fondos a largo plazo separados de una wallet para aplicaciones desconocidas limita el daño de una aprobación peligrosa. Genera wallets independientes para que la reserva no comparta la copia de la wallet de gasto.
El robo físico y un firmware comprometido exigen sus propias precauciones. Guarda el dispositivo en un lugar adecuado, descarga actualizaciones por canales oficiales y comprueba la copia antes de una actualización que pueda exigir recuperación. El soporte del fabricante no debería necesitar tus palabras para resolver un problema de conexión.
El almacenamiento en frío deja visible el historial público en las blockchains transparentes. El software puede revelar direcciones a los servicios que consulta. Un dispositivo físico no es una herramienta de anonimato y no protege el precio de mercado de un token ni impide que su emisor ejerza controles incorporados en él.
Guardar dinero ajeno plantea más requisitos. Un dispositivo de consumo, por sí solo, no constituye un sistema completo de custodia para activos de clientes. Las organizaciones necesitan acceso autorizado y supervisión independiente, con procedimientos documentados de copia y emergencia. Las reglas dependen de la jurisdicción y de los servicios concretos que se presten.
Elegir un dispositivo que puedas manejar con seguridad
Empieza por los activos y redes que usas realmente. Confirma su compatibilidad con el dispositivo, firmware e interfaz elegidos. Después, evalúa si la pantalla permite revisar las operaciones previstas. Una wallet de hardware difícil de comprobar puede fomentar aprobaciones precipitadas y debilitar una función de seguridad que debería ser útil.
Compara marcas de forma breve y concreta. Ledger ofrece firmantes físicos con su aplicación; Trezor, la gama Safe y Trezor Suite; Blockstream Jade se centra en Bitcoin y Liquid. Son ejemplos, no una clasificación. Las funciones varían entre modelos y versiones, así que los precios fijos y las grandes cifras de monedas no sustituyen una comprobación de compatibilidad.
Considera también la recuperación, el mantenimiento del firmware y la posibilidad de conseguir un reemplazo. La cuestión práctica es si podrás controlar los activos después de un contratiempo habitual. Un sistema más complejo solo compensa si puedes mantenerlo y explicárselo a quien quizá deba ayudarte en una emergencia, cuando el acceso normal ya no funcione.
Ideas principales
Las criptomonedas permanecen en la blockchain; las wallets físicas protegen las claves que autorizan las transacciones.
Revisa la pantalla del dispositivo antes de firmar, aunque el ordenador conectado parezca totalmente fiable.
Conserva el formato correcto de copia y la passphrase necesaria para recuperarla.
Prueba recepción y envío con cantidades pequeñas antes de trasladar un saldo mayor.
Una wallet física reduce riesgos, pero no hace inofensiva una aprobación peligrosa.
Perspectiva experta
Cryptopedia de Gemini advierte que la recuperación «no debería ser tan difícil que no puedas realizarla tú mismo». Es una prueba útil para cualquier plan de copias. Un sistema sofisticado que nadie puede reconstruir quizá falle en su objetivo principal. Practica con las herramientas oficiales y documenta los pasos no secretos mientras el acceso siga funcionando.
Conclusión
Una wallet física puede facilitar la autocustodia al separar las claves de firma del uso cotidiano del ordenador. Su utilidad depende de una configuración cuidadosa, aprobaciones comprensibles y copias recuperables. Aprende esas rutinas con poco saldo. El dispositivo forma parte de un proceso que debes poder repetir cuando falle el ordenador o desaparezca la wallet.
FAQ
- ¿Guarda la wallet física mis monedas dentro?
No. La blockchain registra los activos. La wallet protege las claves privadas necesarias para autorizar transacciones relacionadas con esos fondos.
- ¿Todas las wallets físicas son air-gapped?
No. Muchas utilizan USB o Bluetooth. Air-gapped describe un proceso separado de intercambio de datos, a menudo con QR, no toda la categoría de wallets físicas.
- ¿Puedo recuperar los fondos si se avería el dispositivo?
Generalmente sí, con un reemplazo compatible, una copia válida y la passphrase necesaria. Comprueba el estándar y la configuración de cuenta; la compatibilidad no es universal.
- ¿Puede una wallet física utilizarse junto con otra wallet de software?
Sí, si el software admite ese dispositivo. Conéctalo como firmante físico. Importar sus palabras de recuperación al programa expone el secreto a ese entorno de software adicional.
- ¿Evita una wallet física cualquier robo de criptomonedas?
No. Una copia filtrada, una aprobación maliciosa, un dispositivo comprometido o un error pueden causar pérdidas. Ningún dispositivo elimina la necesidad de revisar transacciones y proteger el material de recuperación.
Artículos publicados
Las mejores carteras de criptomonedas: seguridad, funciones y recomendaciones de expertos
Compara carteras cripto seguras para móvil y dispositivos físicos. Revisa protección de claves, recuperación, auditorías y riesgos antes de elegir.
Bitcoin y XRP: comparación de tecnología, velocidad y riesgos de inversión
Compara XRP y Bitcoin por tecnología, velocidad, comisiones, oferta y riesgos de inversión. Descubre qué diferencia a Ripple del activo digital XRP.
Billetera MetaMask: cómo configurarla y usarla de forma segura
Aprende a usar MetaMask en ordenador y móvil: configura tu billetera, recibe y envía criptomonedas, conecta dApps y protege el acceso a tus fondos.
¿Qué es Quant (QNT)? La criptomoneda explicada de forma sencilla
Descubre cómo funciona Overledger, para qué sirve el token QNT y qué revisar al consultar su precio, comprarlo en Alemania o elegir una cartera.
Cómo comprar nuevas criptomonedas antes del listado
Aprende a comprar nuevas criptomonedas antes del listado mediante preventas, plataformas de lanzamiento y DEX. Revisa requisitos en EE. UU., vesting y riesgos.
Stablecoins: lista, ejemplos y comparación de seguridad
Consulta esta lista de stablecoins para comparar respaldo y riesgos. Aprende a evaluar el reembolso, la liquidez y la estabilidad de cada token.